
La guerra ibrida combina strumenti militari e non militari, dalla guerra informatica alla disinformazione, per mettere in difficoltà un Paese senza dichiarare guerra. Questo approfondimento spiega chi sono gli hacker, come funzionano gli attacchi informatici, che cosa hanno insegnato Stuxnet, la rete elettrica ucraina e NotPetya, e quali sono i rischi di cybersecurity militare per un sistema complesso come l’F-35, alla luce dei rapporti pubblici del DOT&E.
La guerra non comincia sempre con uno sparo
Il 23 dicembre 2015 tre società di distribuzione elettrica dell’Ucraina occidentale vissero un pomeriggio che nessun piano di emergenza aveva previsto fino in fondo. Secondo la ricostruzione di una squadra interagenzia statunitense inviata a Kiev nelle settimane successive, in ciascuna delle tre aziende alcune persone esterne presero il comando a distanza dei sistemi che manovrano gli interruttori delle sottostazioni e li aprirono; nei racconti raccolti emerge l’immagine di un operatore che vede qualcun altro prendere il controllo del proprio schermo. Le interruzioni colpirono circa 225.000 clienti. Gli attacchi, osservarono gli investigatori, avvennero a pochi minuti di distanza l’uno dall’altro, una sincronia che lascia pensare a una lunga preparazione.
Quella sera le truppe non avevano varcato alcun confine e nessun aereo aveva bombardato le centrali. Eppure, nel bel mezzo dell’inverno, qualcuno ha messo fuori uso un’infrastruttura essenziale e ha lasciato la popolazione al buio senza sparare un solo colpo.
L’episodio solleva un problema quasi controintuitivo per chi conosce la storia militare: è possibile mettere in difficoltà un Paese, paralizzarne le infrastrutture essenziali o ridurre l’efficienza delle sue forze armate senza ricorrere subito alla forza convenzionale? Gli ultimi vent’anni suggeriscono di sì, a patto di cambiare il modo di guardare alla guerra. Non più come a un evento con un inizio dichiarato e una fine negoziata, ma come a un continuum nel quale strumenti diversi, militari, economici, informativi e informatici, vengono dosati nel tempo per ottenere un vantaggio politico restando il più a lungo possibile sotto la soglia che giustificherebbe una risposta armata.
Dalla teoria agli scenari reali
Oggi questo insieme di pratiche prende il nome di guerra ibrida. La NATO affrontò il concetto già nel 2007, dopo il conflitto tra Israele ed Hezbollah del 2006. Tuttavia, fu l’annessione della Crimea nel 2014 a portare il tema al centro del dibattito politico dell’Alleanza. Da allora, il confine tra pace e guerra è diventato sempre più sfumato. Infatti, la competizione tra potenze si svolge in uno spazio intermedio, dove l’aggressore sfrutta intenzionalmente l’ambiguità.
Per capire che cosa si nasconde davvero dietro questa espressione, partiremo dalle definizioni e vedremo chi sono gli hacker e che cosa fanno, per poi capire come funziona un attacco informatico. Esamineremo tre casi documentati che hanno cambiato la percezione dei rischi informatici e arriveremo infine a un aeroplano: l’F-35. È proprio pensando a un velivolo così complesso che un appassionato di aviazione si pone la domanda più concreta: che cosa succede quando un sistema d’arma si affida a software, sensori, reti e dati?
Che cos’è davvero la guerra ibrida?
Non esiste una definizione universalmente accettata, e la letteratura specialistica lo riconosce senza imbarazzo. Il riferimento più citato è quello di Frank Hoffman, studioso della National Defense University statunitense, che descrive la guerra ibrida come una combinazione di forze convenzionali e non convenzionali, guerra dell’informazione come la propaganda e misure economiche, tutte impiegate per logorare l’avversario. La NATO, dal canto suo, definisce le minacce ibride come l’uso combinato di mezzi militari e non militari, coperti e scoperti, tra cui disinformazione, attacchi informatici, pressione economica, gruppi armati irregolari e forze regolari, con lo scopo di confondere il confine tra guerra e pace e di insinuare il dubbio negli obiettivi.
Le due formulazioni non coincidono del tutto, e lo stesso Hoffman lo ha sottolineato nell’audizione davanti alla Commissione Forze Armate della Camera statunitense del marzo 2017: la versione atlantica, a suo giudizio, è concettualmente più vicina a quelle che egli chiama “misure al di sotto del conflitto armato” che non alla sua idea di guerra ibrida, che prevede anche l’impiego della violenza organizzata.
Nella sua rappresentazione la competizione tra Stati si dispone lungo un continuum, dalle misure al di sotto del conflitto armato fino alla guerra convenzionale, passando per il terrorismo e la guerra irregolare. Una parte della letteratura più recente propone di distinguere, per chiarezza, tra minacce ibride, che restano prevalentemente non cinetiche, e guerra ibrida vera e propria, nella quale entra in gioco anche la forza militare.
Gli strumenti della multivettorialità: agiscono contemporaneamente su più fronti per confondere l’attribuzione della responsabilità
Gli strumenti utilizzati nella guerra ibrida sono noti da tempo e ciascuno ha una propria storia. Si va dalle operazioni militari convenzionali, che possono assumere forme volutamente ambigue, come accadde in Crimea con l’impiego di reparti privi di insegne, allo spionaggio e alle attività di intelligence, che permettono di acquisire informazioni sul bersaglio. Ci sono poi il sabotaggio, volto a ridurne le capacità materiali, la disinformazione e la propaganda, che ne minano la coesione interna, e le pressioni economiche ed energetiche, utilizzate per aumentare il costo di una risposta.
Il Concetto Strategico della NATO del 2022 cita esplicitamente tra le pratiche ostili l’interferenza nei processi democratici, le campagne di disinformazione, la strumentalizzazione dei flussi migratori, la manipolazione delle forniture energetiche e la coercizione economica. A queste forme di pressione, alle operazioni clandestine e alla destabilizzazione politica si sono aggiunti, con crescente rilevanza, gli attacchi informatici, capaci di produrre conseguenze tanto sul piano informativo quanto su quello materiale.
Zona grigia
Il terreno in cui questi strumenti operano prende il nome di zona grigia. Un gruppo di lavoro del CSIS la definisce come lo spazio conteso tra la normale attività diplomatica e la guerra convenzionale, e le attribuisce due caratteristiche: la strategia grigia mira a spostare l’equilibrio di potere a favore di chi la conduce e lo fa evitando, aggirando o rendendo confuse le linee rosse dell’avversario. La difficoltà pratica, per chi deve decidere, è stabilire il momento in cui una tensione cessa di essere competizione e diventa un attacco.
La NATO ha scelto deliberatamente di non fissare soglie rigide: già al vertice del Galles del 2014 gli Alleati dichiararono che la difesa cibernetica fa parte della difesa collettiva e che un attacco informatico potrebbe far scattare l’articolo 5 del Trattato di Washington, ma la decisione va valutata caso per caso. Il Concetto Strategico del 2022 ha ribadito che le attività informatiche e le operazioni ibride, singole o cumulative, possono in determinate circostanze raggiungere quella soglia, e nella dichiarazione del vertice di Washington del 2024 gli Alleati hanno ripetuto che le operazioni ibride contro uno di loro possono arrivare al livello di un attacco armato. L’ambiguità è insieme una debolezza e uno strumento di deterrenza, perché lascia all’avversario il dubbio su quale sarà la risposta.
Guerra ibrida e guerra informatica
Conviene infine distinguere la guerra ibrida dalla guerra informatica, perché i due concetti sono collegati ma non equivalenti. La guerra informatica, o cyberwarfare, è l’uso di operazioni nel dominio cibernetico, che la NATO riconosce come dominio operativo dal vertice di Varsavia del 2016, per raggiungere obiettivi militari e politici. La guerra ibrida è una strategia che può comprendere quelle operazioni insieme a molte altre. Una banda criminale che cifra i computer di un ospedale per ottenere un riscatto compie un’operazione informatica ma non ibrida; un’annessione preceduta da propaganda e sostenuta da reparti senza insegne è ibrida anche se non vi compare un solo attacco informatico; la rete elettrica ucraina del 2015 appartiene a entrambe le categorie.
Hacker: chi sono e che cosa fanno?
La parola hacker è nata con un significato molto più neutro di quello che le attribuisce oggi la cronaca. Il glossario dell’Internet Engineering Task Force pubblicato come RFC 1392 nel gennaio 1993 la definiva come una persona che si diletta nel comprendere a fondo il funzionamento interno di un sistema, in particolare di computer e reti, e il Jargon File, il lessico della cultura informatica delle origini, parla di chi ama esplorare i dettagli dei sistemi programmabili e spingerne le capacità oltre il minimo necessario. L’uso corrente, che identifica l’hacker con l’intruso o con il criminale, è venuto dopo e ha prodotto un equivoco che conviene sciogliere subito: l’abilità tecnica di per sé non dice nulla sulle intenzioni di chi la possiede.
Concretamente, un hacker studia come funziona un sistema, cerca i punti in cui si comporta in modo diverso da quello previsto da chi lo ha progettato, e poi decide che cosa fare di quella scoperta. È in quella decisione, più che nella tecnica, che si separano le categorie.
Hacker etici
Gli hacker etici lavorano su incarico del proprietario del sistema. La loro attività più nota è il penetration testing, che il glossario del NIST descrive come una prova di sicurezza nella quale i valutatori imitano attacchi reali per individuare i modi di aggirare le difese di un’applicazione, di un sistema o di una rete, spesso con gli stessi strumenti e le stesse tecniche degli attaccanti veri. Ciò che distingue il test dall’intrusione è l’autorizzazione preventiva e il perimetro concordato, senza i quali la stessa azione diventa illegale anche quando le intenzioni sono buone.
I Cybercriminali
I cybercriminali agiscono per denaro. L’agenzia europea ENISA descrive, nel rapporto sul panorama delle minacce del 2025, un ecosistema criminale professionalizzato e resiliente, nel quale le famiglie di ransomware si sono diversificate, e la letteratura di settore segnala che la vendita del ransomware come servizio ha aperto il mercato anche a soggetti poco esperti. La motivazione economica spiega la maggior parte delle intrusioni, ma non tutte, e spiega perché il crimine informatico sia una fonte di rischio anche per chi non possiede nulla di strategico: un’infrastruttura paralizzata da un’estorsione è paralizzata quanto lo sarebbe per un atto ostile.
Gli hacktivisti
Questi agiscono per ragioni ideologiche, di solito con attacchi poco sofisticati ma molto visibili. Nel periodo luglio 2024 – giugno 2025, per il quale ENISA ha analizzato 4.875 incidenti, gli attacchi di negazione del servizio distribuita rappresentano circa il 77 per cento dei casi e sono attribuiti in gran parte ad attività hacktivista; sono episodi in genere di basso impatto, che servono più a segnalare una posizione politica che a danneggiare davvero. Nel settore dell’amministrazione pubblica, il più colpito con il 38,2 per cento dei casi, un’analisi settoriale dell’agenzia attribuisce agli hacktivisti circa il 63 per cento degli incidenti del 2024, contro il 16 per cento dei criminali e il 2,5 per cento dei gruppi collegati a Stati.
Un profilo unico non esiste
Quest’ultima categoria, quella dei gruppi APT (advanced persistent threat), è la più rilevante per il tema di questo articolo. Con la sigla si indicano gruppi dotati di risorse, competenze e pazienza sufficienti per condurre campagne prolungate contro bersagli specifici, spesso con l’appoggio o per conto di un apparato statale. Un esempio documentato dal punto di vista giudiziario è quello di Sandworm: nell’ottobre 2020 il Dipartimento di Giustizia statunitense incriminò sei ufficiali dell’unità 74455 della GRU, l’intelligence militare russa, per una serie di attacchi che comprendevano la rete elettrica ucraina nel 2015 e nel 2016 e NotPetya nel 2017. Va detto che un’incriminazione è un atto d’accusa e non una sentenza, e che gli imputati non si trovavano in custodia statunitense. ENISA segnala inoltre una convergenza crescente tra le categorie: attori collegati a Stati che adottano le sembianze degli hacktivisti, criminali e ideologi che usano gli stessi strumenti.
Per questo non esiste un profilo unico di hacker. Le motivazioni possono essere il denaro, la notorietà, l’ideologia, lo spionaggio industriale, il vantaggio militare o l’interesse geopolitico, e molto spesso si sommano. Quando si legge che una rete è stata violata, la domanda corretta non è soltanto chi sia stato, ma che cosa volesse ottenere, perché da questo dipende il tipo di danno che ci si può attendere.
Come funziona un attacco informatico?
Un attacco informatico riuscito somiglia più a un furto ben preparato che a un’irruzione improvvisa. Chi lo conduce raccoglie informazioni sul bersaglio, trova un modo per entrare, si muove all’interno senza farsi notare e solo alla fine compie l’azione per cui è venuto: sottrarre informazioni, interrompere un servizio oppure sabotare un processo. Il caso ucraino del 2015 mostra bene la distanza tra le fasi: secondo la ricostruzione del Dipartimento di Giustizia, gli attaccanti ottennero l’accesso ai sistemi di tre società energetiche con messaggi di posta elettronica mirati nella primavera di quell’anno e agirono contro gli interruttori solo a dicembre. Le tecniche che seguono sono descritte per capirne la logica, non per riprodurle, e nulla di ciò che si legge è sufficiente a condurre un’intrusione.
Tutto comincia da una vulnerabilità, cioè da un difetto del software, della configurazione o delle procedure che permette di fare ciò che non dovrebbe essere consentito. Un exploit è la tecnica, o il programma, che sfrutta quel difetto. Se la vulnerabilità è la serratura difettosa, l’exploit è il grimaldello. Molte intrusioni sfruttano difetti già noti e per i quali esiste un aggiornamento che però non è stato installato: NotPetya, come vedremo, si diffuse in parte attraverso una vulnerabilità per la quale Microsoft aveva pubblicato la correzione il 14 marzo 2017, tre mesi prima dell’attacco.
Zero-day
Il glossario del NIST definisce zero-day un attacco che sfrutta una falla hardware, firmware o software prima sconosciuta; il nome viene dal fatto che chi deve difendersi ha, in un certo senso, zero giorni per rimediare, perché nessuno sa ancora che il problema esiste. Il rischio è particolarmente serio perché non esiste una correzione da installare e perché gli strumenti che riconoscono le minacce note non possono riconoscerla. Le fonti divergono, a dire il vero, sul confine preciso del termine, che per alcuni include anche le falle note al produttore ma non ancora corrette. Per le grandi operazioni statali una falla di questo tipo è una risorsa preziosa e consumabile: una volta usata e scoperta, non serve più.
Malware
Il malware è la categoria generale dei programmi ostili. Comprende i virus e i worm, che si propagano da soli, i trojan, che si presentano come software legittimo, le porte di servizio nascoste e i cosiddetti wiper, che cancellano i dati: il programma KillDisk, impiegato in Ucraina, cancellava file selezionati e danneggiava il settore di avvio dei sistemi, rendendoli inutilizzabili. Il ransomware è un malware che cifra i dati e chiede un pagamento per restituirli; la CISA indica la posta elettronica e i software di accesso remoto tra i vettori di infezione più comuni.
Il phishing
In buona sostanza è l’invio di messaggi costruiti per convincere una persona ad aprire un allegato, a cliccare su un collegamento o a cedere le proprie credenziali. Quando il messaggio è costruito su misura per una persona o un ufficio specifico si parla di spear phishing, ed è il metodo con cui, secondo il rapporto dell’ICS-CERT del 2016, il malware BlackEnergy raggiunse i computer delle aziende ucraine, tramite allegati di Microsoft Office. ENISA indica il phishing come modalità di accesso iniziale in circa il 60 per cento dei casi nel rapporto 2025.
Il furto di credenziali è la conseguenza frequente del phishing e ne è una delle ragioni. Chi possiede un nome utente e una password validi non ha bisogno di forzare nulla: si presenta come un dipendente. Nell’attacco ucraino, secondo le società colpite, gli aggressori avevano acquisito credenziali legittime prima di agire e le usarono per collegarsi alle reti di controllo attraverso connessioni VPN. Per chi gestisce una rete è molto difficile distinguere un uso legittimo da uno abusivo quando entrambi usano le stesse chiavi.
Gli attacchi DDoS
Un attacco DDoS (Distributed Denial-of-Service o “attacco distribuito di negazione del servizio”) non viola un sistema ma lo sommerge di richieste fino a renderlo inutilizzabile. La CISA li definisce tali quando il traffico di sovraccarico proviene da più macchine che agiscono di concerto, il che li rende difficili da tracciare e da bloccare indirizzo per indirizzo. Sono rumorosi e spesso brevi, e servono più a un messaggio politico o a una pressione che a una distruzione. Lo spionaggio informatico è invece la finalità più silenziosa: l’intruso non cerca di danneggiare ma di sapere, e ha tutto l’interesse a restare invisibile il più a lungo possibile. Ne riparleremo a proposito dei dati di progetto dell’F-35, che sono stati più volte bersaglio di sottrazioni.
Gli attacchi alla catena di fornitura
Gli attacchi alla catena di fornitura (Supply Chain Attack) colpiscono un bersaglio passando da qualcuno di cui il bersaglio si fida. Il NIST li descrive come attacchi che sfruttano componenti ostili inseriti prima dell’installazione, in un qualsiasi punto del ciclo di vita di un prodotto o di un servizio. Il caso più citato è quello di SolarWinds, il cui software di gestione Orion fu alterato con una porta nascosta e distribuito come aggiornamento a circa 18.000 clienti. CISA e NIST, in una guida congiunta del 2021, indicano tre tecniche tipiche: il dirottamento degli aggiornamenti, l’aggiramento della firma del codice e la compromissione di codice aperto.
Le tecniche si combinano. Un attacco sofisticato comincia con un messaggio di spear phishing, prosegue con credenziali rubate, usa magari una vulnerabilità non corretta per muoversi nella rete e si conclude con un programma che cancella i dati o con un comando impartito ai sistemi di controllo. Chi difende ha il problema opposto: deve chiudere tutte le porte, mentre l’attaccante può limitarsi a trovarne una aperta.
Quando un attacco informatico produce danni reali
Per molto tempo la sicurezza informatica ha riguardato soprattutto dati: furti, perdite, divulgazioni. La novità degli ultimi quindici anni è che le stesse reti governano macchine, e che una macchina governata da una rete può essere indotta a comportarsi male. Le reti elettriche, gli impianti industriali, i sistemi di trasporto, le infrastrutture aeroportuali, le telecomunicazioni e molte infrastrutture militari dipendono da sistemi di controllo industriale, e dietro la loro continuità c’è una distinzione tecnica che vale la pena chiarire.
I sistemi IT, Information Technology, trattano informazioni: gestiscono posta, archivi, contabilità. I sistemi OT, Operational Technology, misurano e comandano dispositivi fisici: valvole, interruttori, motori, pompe. Nell’ambito dell’OT ricadono i sistemi SCADA (Supervisory Control and Data Acquisition), che raccolgono dati da un processo e li presentano a un operatore in tempo reale, i sistemi di controllo distribuito e i controllori logici programmabili, i PLC, piccoli computer industriali che eseguono la logica di controllo vicino alla macchina.
La guida SP 800-82 del NIST, che è il riferimento internazionale per la sicurezza di questi sistemi, sottolinea che le differenze con l’IT derivano dagli obiettivi: l’IT gestisce dati, l’OT incide su elementi fisici, e quindi le priorità cambiano. Contano la disponibilità continua, la sicurezza delle persone e la risposta in tempi prevedibili; fermare un sistema per installare un aggiornamento, operazione banale in un ufficio, può significare fermare una produzione o una distribuzione di energia.
Dagli aeroporti ai missili: il tallone d’Achille dei sistemi fisici
Questo spiega perché gli impianti OT siano rimasti a lungo meno protetti e perché le grandi infrastrutture civili e militari condividano la stessa fragilità: gli aeroporti, per esempio, dipendono da sistemi di controllo per l’energia, il carburante, l’illuminazione e la movimentazione dei bagagli, e le basi militari dipendono dalle stesse utenze civili. Anche le armi hanno una componente di questo tipo. Un rapporto del Government Accountability Office statunitense del 2018 osservava che le funzioni abilitate dal software e potenzialmente esposte a manomissione comprendono l’accensione e lo spegnimento di un sistema, il puntamento di un missile, il mantenimento dell’ossigeno del pilota e il volo stesso di un aeroplano.
Un’obiezione frequente è che i sistemi più critici siano separati da Internet e quindi al sicuro. La separazione fisica, il cosiddetto air gap, è una difesa preziosa ma non assoluta, e il caso che segue lo mostra meglio di qualsiasi argomento teorico.
Tre attacchi che hanno cambiato la percezione della guerra informatica
Stuxnet: quando il codice informatico diventa un’arma fisica
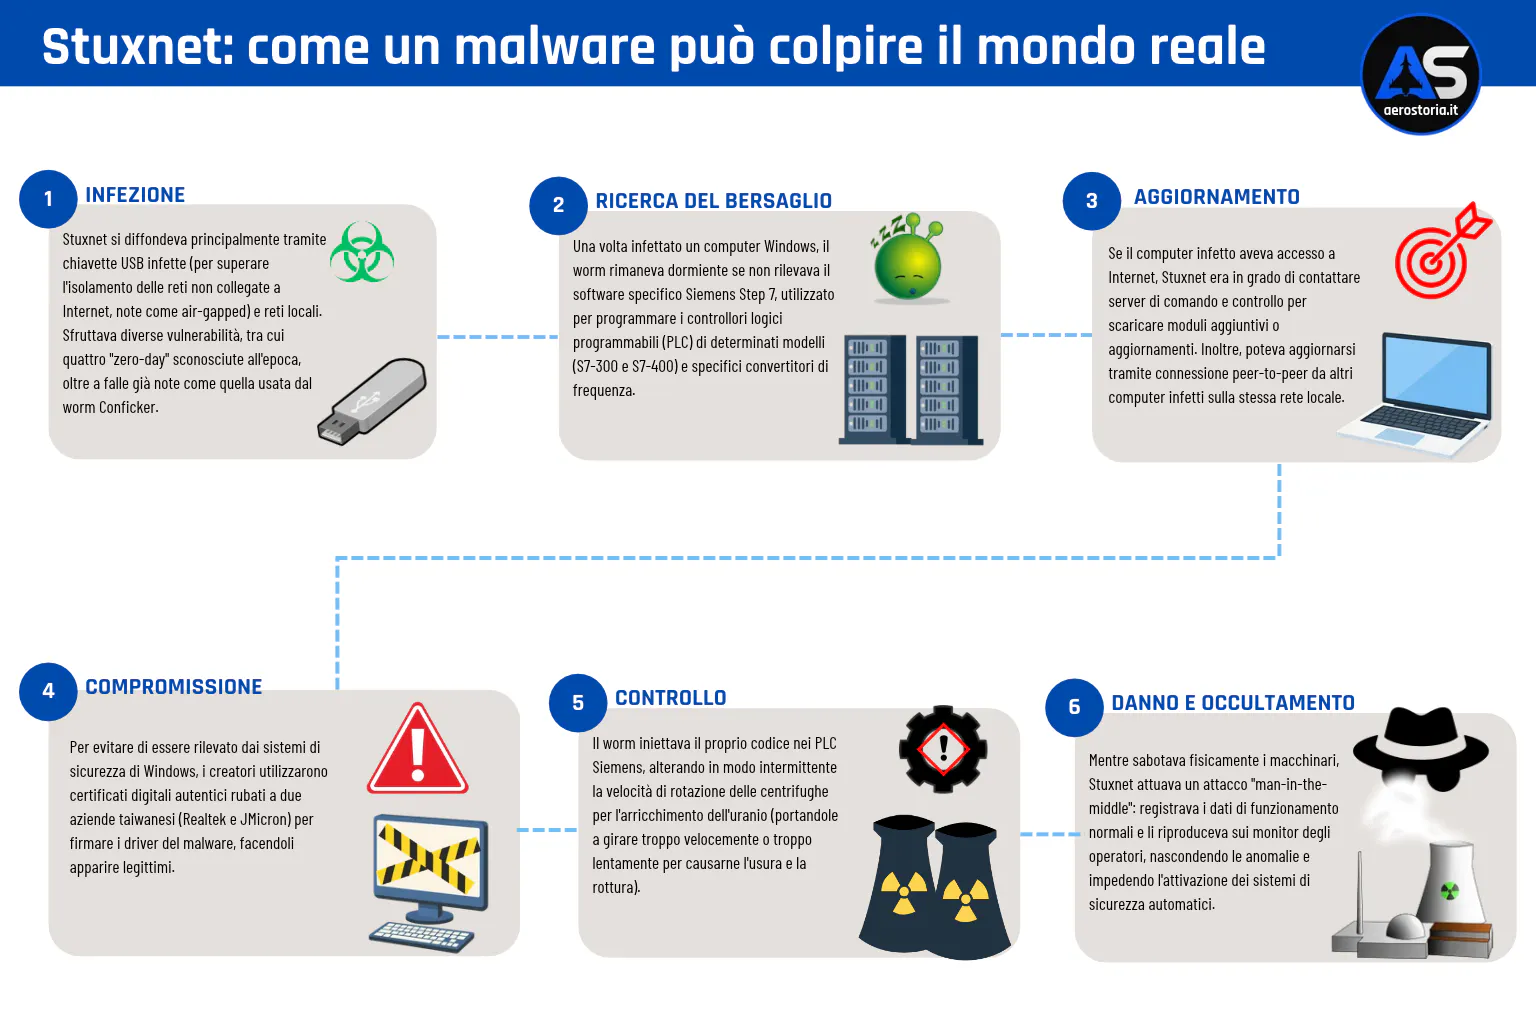
Nel 2010 gli analisti di sicurezza scoprirono un worm di complessità fuori dal comune, poi battezzato Stuxnet. Colpiva i computer Windows, ma cercava soprattutto una configurazione particolare di controllori Siemens: solo se la trovava, modificava la logica del PLC. Le analisi di Symantec, del gruppo di Ralph Langner e dell’Institute for Science and International Security (ISIS) hanno poi mostrato che quella configurazione corrispondeva a un impianto preciso, l’impianto di arricchimento del combustibile di Natanz, in Iran, dove migliaia di centrifughe di tipo IR-1 separano gli isotopi dell’uranio ruotando a velocità elevatissime.
Il dettaglio più istruttivo è che la rete di controllo di Natanz non era collegata a Internet. Il worm si propagava attraverso computer Windows e, una volta raggiunto l’obiettivo, nascondeva i propri effetti, in modo che gli operatori continuassero a vedere valori normali mentre le macchine venivano sollecitate in modo anomalo. Il worm fu scoperto perché si diffuse inaspettatamente oltre l’obiettivo, e alla fine del 2010 le infezioni erano circa 100.000, in prevalenza in Iran.
Chi e stato? E cosa sappiamo?
Ciò che è accertato è la natura del programma, la sua specificità verso una configurazione industriale e il fatto che fra la fine del 2009 e l’inizio del 2010 l’Iran sostituì circa 1.000 centrifughe IR-1 su circa 9.000 installate, secondo i conteggi basati sui rapporti dell’AIEA. Un impianto di quella dimensione perde normalmente alcune centinaia di centrifughe l’anno, quindi il numero è anomalo ma da solo non dimostra il nesso causale. Langner stesso avverte che non si sa quanti controllori siano stati effettivamente infettati e che i problemi di Natanz segnalati dall’AIEA nel 2009 potrebbero avere avuto un’altra causa; l’analisi del codice permette però di capire che cosa gli autori intendessero ottenere. L’ISIS ritenne che, se l’obiettivo fosse stato distruggere tutte le centrifughe dell’impianto, Stuxnet avrebbe fallito, mentre avrebbe potuto riuscire se l’obiettivo era rallentare il programma in modo limitato senza farsi scoprire.
L’attribuzione è la parte meno solida. Molti esperti hanno sospettato un’operazione statunitense e israeliana, e una cronaca ricorda che un video celebrativo israeliano del 2011, per il congedo di un capo di stato maggiore, elencava Stuxnet tra i successi, ma né Washington né Gerusalemme hanno mai riconosciuto ufficialmente la paternità. L’Iran non ammise che Stuxnet avesse colpito Natanz, ma riconobbe che i suoi impianti nucleari erano stati oggetto di un attacco informatico, e il presidente Ahmadinejad parlò di danni a un numero limitato di centrifughe.
Perché Stuxnet è considerato una svolta?
Perché dimostrò che un codice può produrre un danno fisico mirato, di precisione paragonabile a quella di un’arma, senza che nessuno entri materialmente nell’impianto e in un luogo che si riteneva protetto dall’isolamento. Un articolo accademico del 2012 si chiede se la sua scoperta abbia portato la guerra informatica dal mondo chiuso dello spionaggio alla sfera pubblica, e la domanda dà la misura dell’impatto.
Le conseguenze strategiche furono due. La prima è che molti Stati capirono che quel tipo di capacità era possibile e cominciarono a investirvi. La seconda è che il codice, una volta uscito e analizzato, divenne materiale di studio per chiunque: gli analisti avvertirono che non occorre ripartire da zero per costruire un’arma simile. Una sintesi delle indicazioni della CISA sulle architetture insicure per progetto ricorda infine che Stuxnet cambiò il modo di pensare la segmentazione, perché mostrò che un software introdotto dall’interno poteva spostarsi dai sistemi Windows verso quelli operativi.
L’attacco alla rete elettrica ucraina del 2015
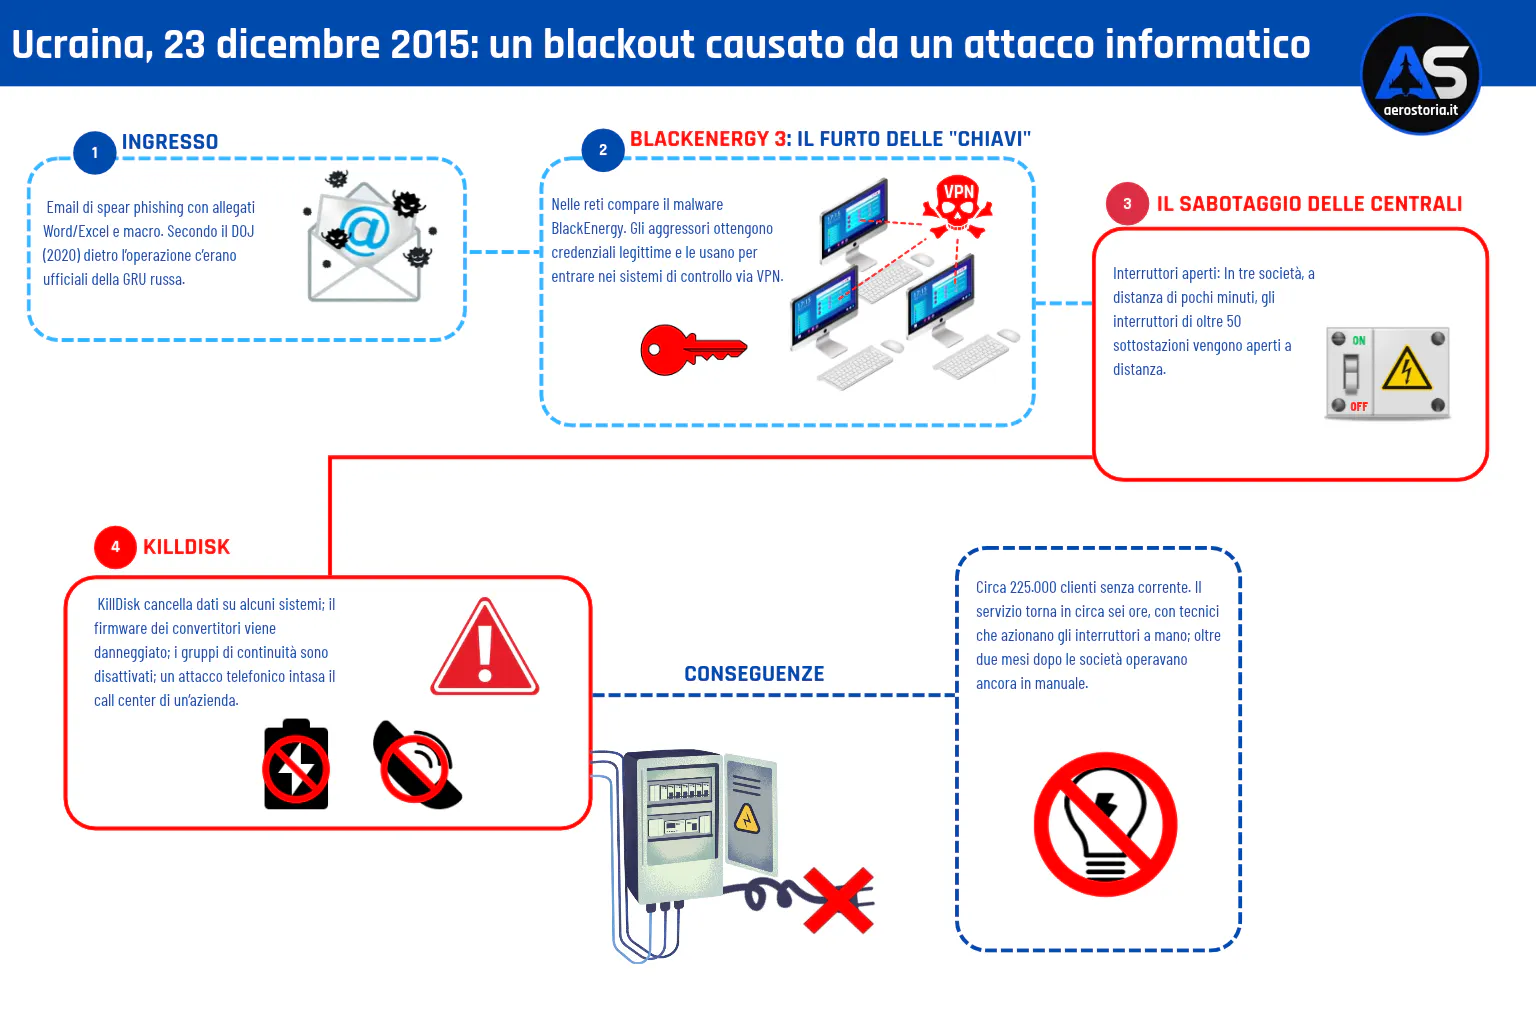
Il 23 dicembre 2015, come abbiamo visto, tre società di distribuzione regionali, le cosiddette Oblenergo, subirono interruzioni che interessarono circa 225.000 clienti. Il rapporto con cui l’ICS-CERT statunitense riassunse l’episodio nel febbraio 2016 si basa sulle interviste condotte a Kiev dal gruppo interagenzia e precisa che i suoi autori non poterono esaminare direttamente le prove tecniche: è una cautela che conviene tenere presente.
Secondo quelle testimonianze l’attacco fu coordinato e verosimilmente preceduto da una lunga ricognizione. Persone esterne manovrarono a distanza gli interruttori usando strumenti di amministrazione remota già presenti nei sistemi o il software client dei sistemi di controllo, attraverso connessioni VPN, con credenziali che si ritiene siano state ottenute in precedenza.
Una VPN (Virtual Private Network, rete privata virtuale) è un servizio che crea una connessione sicura e crittografata tra il dispositivo dell’utente e Internet. Funzionando come un “tunnel” protetto, nasconde il vero indirizzo IP dell’utente e rende illeggibili i dati scambiati, garantendo maggiore privacy, proteggendo la navigazione sulle reti Wi-Fi pubbliche e permettendo di aggirare eventuali blocchi geografici ai contenuti online. Una VPN aziendale crea un tunnel crittografato che permette ai tecnici di collegarsi da remoto alla rete interna dell’azienda come se fossero in ufficio.
Alla fine dell’operazione gli aggressori eseguirono su alcune macchine il programma KillDisk; secondo le società colpite, inoltre, danneggiarono il firmware di apparati di conversione seriale-Ethernet nelle sottostazioni e programmarono la disconnessione di gruppi di continuità. Il rapporto ritiene che queste ultime azioni avessero lo scopo di ostacolare il ripristino. Il malware BlackEnergy 3 era presente nelle reti delle tre società, ma lo stesso rapporto precisa che il suo ruolo effettivo nell’attacco non era chiaro e che qualunque programma di accesso remoto avrebbe potuto servire allo stesso scopo.
Anche questo attacco è stato uno spartiacque per la sicurezza informatica globale
Sul piano militare e strategico l’episodio è significativo per ragioni che vanno oltre il numero di utenti coinvolti. Mostra che un attaccante può preparare un effetto fisico per mesi, restare silenzioso, colpire in modo sincronizzato e perfino predisporre ostacoli al recupero. Il rapporto osserva che l’aver preso di mira infrastrutture critiche ucraine nel corso del 2015, in tempo di guerra, anticipava la volontà di perturbarle. L’anno seguente la sequenza continuò: secondo l’atto d’accusa del 2020, il 17 dicembre 2016 un’operazione condotta con il malware Industroyer, progettato specificamente per le reti elettriche, interruppe l’alimentazione di una parte di Kiev per circa un’ora.
Chi è stato? Le accuse e le indagini internazionali
L’attribuzione passa per due vie. Il servizio di sicurezza ucraino accusò la Russia fin dall’inizio, e il Dipartimento di Giustizia statunitense nell’ottobre 2020 attribuì gli attacchi del 2015 e del 2016 agli ufficiali dell’unità 74455 della GRU; è un’accusa formale e non un giudizio. Il valore storico dell’episodio resta quello indicato dagli analisti: fu il primo attacco informatico alla rete di controllo di una società elettrica riconosciuto pubblicamente come riuscito.
NotPetya: un attacco che ha superato i confini del bersaglio
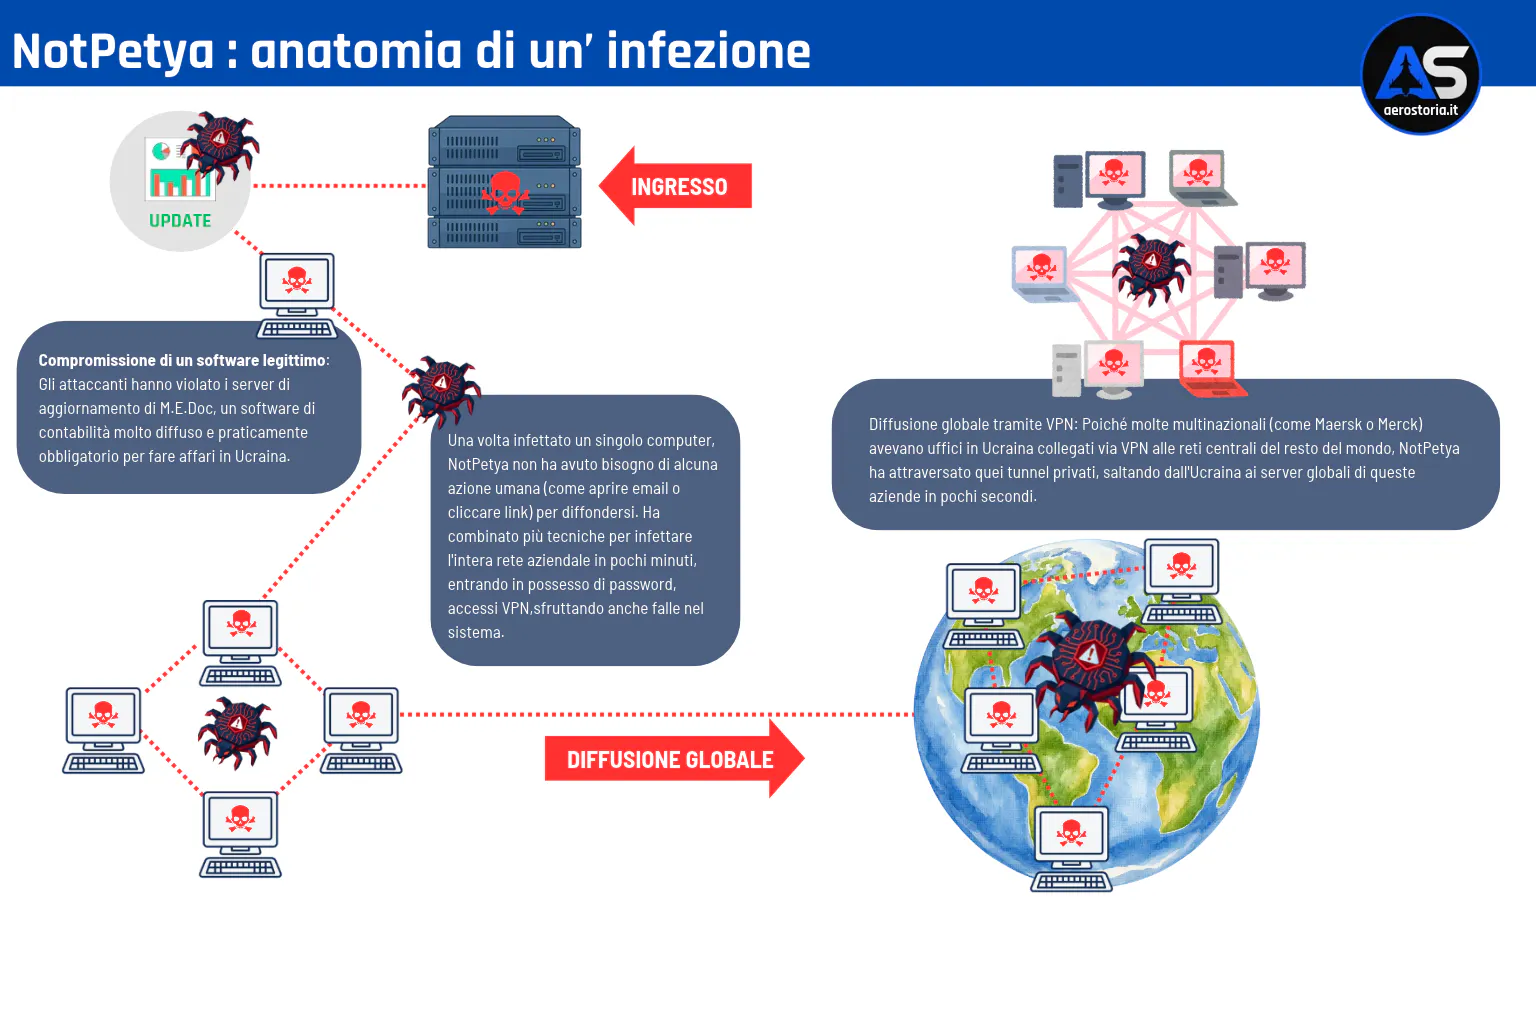
Il 27 giugno 2017 un programma che si presentava come il ransomware Petya cominciò a diffondersi nelle reti di aziende ucraine. In realtà non era ransomware: il CERT-UE osservò già allora che l’estorsione era probabilmente uno scopo secondario e che il comportamento di cancellazione dei dischi indicava un’altra intenzione. La CISA individuò come veicolo di diffusione iniziale l’aggiornamento di M.E.Doc, un software contabile ucraino molto diffuso tra le aziende che lavorano nel Paese; gli attaccanti avevano compromesso l’ambiente di sviluppo di quel software, secondo la CISA, già dal 14 aprile 2017. È un caso da manuale di attacco alla catena di fornitura.
Una volta dentro una rete, il programma si propagava con due meccanismi: un exploit per una vulnerabilità del protocollo SMB di Windows, noto come EternalBlue e derivato da strumenti sottratti all’NSA e resi pubblici, e l’uso di credenziali rubate per spostarsi da una macchina all’altra. La correzione per la prima falla era disponibile da marzo. Il CERT-UE notò inoltre che alcune vittime non usavano M.E.Doc, il che indicava la presenza di altri canali di ingresso.
L’attacco si propagò oltre i confini ucraini
I danni superarono nettamente il perimetro ucraino. La letteratura cita tra le vittime FedEx attraverso TNT Express, Merck, Saint-Gobain, Mondelez, Reckitt Benckiser e la compagnia di navigazione Maersk, che perse quasi 300 milioni di dollari per ricostruire la propria infrastruttura. Una valutazione attribuita alla Casa Bianca portò il totale oltre i 10 miliardi di dollari. Il Regno Unito osservò che l’operazione era diretta contro i settori finanziario, energetico e governativo ucraini ma che il malware, indiscriminato, aveva infettato molte altre organizzazioni.
Il motivo per cui un’azione pensata contro un contesto nazionale produce effetti globali è, a pensarci, ingegneristico. Un programma capace di propagarsi da solo attraverso le reti non conosce confini amministrativi, e le imprese multinazionali hanno reti interne che collegano filiali in tutto il mondo: una filiale che usa un software diffuso nel Paese preso di mira diventa un ponte verso la sede centrale. Chi sceglie il bersaglio ha, quindi, un controllo molto parziale sugli effetti.
L’attribuzione dell’attacco: le responsabilità russe e i tempi della giustizia
Sul piano dell’attribuzione, il Regno Unito dichiarò il 15 febbraio 2018 che il governo russo, e in particolare l’esercito, era responsabile, e la Casa Bianca affermò lo stesso giorno che l’esercito russo aveva lanciato l’attacco informatico più distruttivo e costoso della storia; seguirono prese di posizione di altri Paesi dei Five Eyes. Mosca ha negato ogni responsabilità. Nell’ottobre 2020 il Dipartimento di Giustizia statunitense incluse NotPetya nell’atto d’accusa contro i sei ufficiali dell’unità 74455, calcolando perdite vicine al miliardo di dollari per tre sole vittime statunitensi. Occorsero circa otto mesi dall’attacco alle prime attribuzioni pubbliche e oltre tre anni per un atto giudiziario: la difficoltà di attribuzione è un elemento strutturale di questo tipo di conflitto, non un incidente di percorso.
È davvero una nuova forma di guerra?
Chi conosce la storia militare è portato a rispondere di no, e ha ragione per una parte importante della questione. Lo spionaggio militare precede lo Stato moderno e il sabotaggio industriale ha una storia ben documentata: ne è un esempio l’esplosione di Black Tom, nel porto di New York, nel 1916, attribuita ad agenti tedeschi che intendevano ostacolare le forniture agli Alleati. La guerra psicologica e la propaganda hanno prodotto operazioni di grande finezza, come i piani di inganno che accompagnarono lo sbarco in Normandia nel 1944, mentre il blocco economico è stato usato come arma in conflitti di ogni epoca. Il carattere indiretto della guerra, quello che gli strateghi classici descrivevano come l’arte di piegare il nemico senza combattere, è antico quanto la guerra.
Ciò che è cambiato con Internet, la digitalizzazione e l’interconnessione globale riguarda quattro aspetti che, messi insieme, producono una differenza di grado così grande da sembrare una differenza di natura. Il primo è la scala e la velocità: un’operazione informatica può raggiungere simultaneamente bersagli lontani migliaia di chilometri e produrre effetti in tempi molto più brevi di quelli di un sabotaggio tradizionale. Il secondo è il costo: un’azione che un tempo richiedeva una rete di agenti sul posto può essere condotta da una scrivania. Il terzo è la sovrapposizione tra civile e militare: i bersagli di NotPetya erano imprese, quelli del 2015 erano società di distribuzione, e perfino un conflitto che non tocca le forze armate può coinvolgere aziende private in prima linea. Il quarto è l’incertezza sull’origine, che merita una riflessione a parte.
Chi è il nemico?
L’attribuzione è difficile perché gli attaccanti possono imitare altri, riusare codice altrui e travestire un’operazione di sabotaggio da estorsione comune, come fece NotPetya. Ciò mette in difficoltà la logica della deterrenza, che si regge sulla possibilità di sapere chi ha colpito e sulla credibilità di una risposta proporzionata: se l’aggressore può ragionevolmente sperare di non essere identificato con certezza, o di esserlo troppo tardi, il calcolo dei costi cambia.
La letteratura sulla NATO osserva infatti che le minacce ibride complicano la logica tradizionale della deterrenza, perché l’attribuzione è un tema sensibile e i confini della risposta sono sfumati, e che per questo l’Alleanza ha preferito l’ambiguità strategica a soglie fisse. Gli Stati restano gli attori principali, anche quando agiscono attraverso intermediari: una guida congiunta di CISA e NIST osserva che sono i gruppi APT ad avere più spesso intenzione e capacità di condurre campagne tecniche prolungate, come quelle sulla catena di fornitura, che possono danneggiare la sicurezza nazionale.
Una precisazione serve a evitare un equivoco. La guerra ibrida non sostituisce necessariamente quella convenzionale: può prepararla, accompagnarla o essere condotta anche in assenza di combattimenti aperti. Gli attacchi alla rete ucraina cadono in un Paese già in guerra nel Donbass e NotPetya fu lanciato contro l’Ucraina tre anni dopo l’annessione della Crimea; l’insieme delle operazioni attribuite all’unità 74455, secondo l’atto d’accusa, si estende dal novembre 2015 all’ottobre 2019 e tocca bersagli diversi, tra cui la Georgia, le elezioni francesi del 2017 e i Giochi olimpici invernali del 2018. La sequenza non ha una data di inizio né una di fine, ed è questo, più della tecnologia, il tratto nuovo.
Come si difende uno Stato dalla guerra informatica?
La difesa comincia dall’idea che la cybersecurity sia una componente della sicurezza nazionale e non una funzione tecnica degli uffici informatici. La NATO l’ha formalizzata in tappe successive. Nel 2014, al vertice del Galles, gli Alleati dichiararono che la difesa informatica fa parte della difesa collettiva; nel luglio 2016, a Varsavia, riconobbero il cyberspazio come dominio operativo accanto ad aria, terra e mare e adottarono il Cyber Defence Pledge, un impegno a rafforzare in via prioritaria le difese delle reti e delle infrastrutture nazionali, con un approccio che coinvolge l’intero governo e si estende alle reti schierabili.
Nel febbraio 2016 era stato firmato un accordo tecnico di cooperazione tra NATO e Unione europea sulla difesa cibernetica, e nel 2017 nacque a Helsinki il Centro europeo di eccellenza contro le minacce ibride; a Tallinn ha sede il Centro di eccellenza per la difesa cibernetica cooperativa. Il Concetto Strategico del 2022 e la dichiarazione del 2024 hanno ribadito che le operazioni ibride possono raggiungere la soglia dell’articolo 5. La NATO ricorda anche che la difesa resta in primo luogo una responsabilità nazionale, con l’Alleanza a fornire sostegno.
In Italia è stata istituita l’Agenzia per la Cybersicurezza Nazionale
Nell’Unione europea lo strumento principale è la direttiva NIS2, entrata in vigore il 16 gennaio 2023, che sostituisce la direttiva NIS del 2016 e allarga il campo a 18 settori, di cui undici considerati altamente critici.
Impone alle entità interessate misure di gestione del rischio, obblighi di notifica degli incidenti, attenzione alla sicurezza dei fornitori e responsabilità diretta della dirigenza per la conformità, con sanzioni che per i soggetti essenziali possono arrivare a 10 milioni di euro o al 2 per cento del fatturato mondiale. L’Italia l’ha recepita con il decreto legislativo 138 del 4 settembre 2024, che affida all’Agenzia per la Cybersicurezza Nazionale il ruolo di autorità competente, di punto di contatto unico e di sede del CSIRT nazionale. ENISA, l’agenzia europea, pubblica ogni anno un rapporto sul panorama delle minacce che è tra le fonti più utili per capire dove si concentrino gli attacchi.
Al di sotto del livello politico, la difesa è fatta di pratiche. Il documento con cui l’ICS-CERT concluse la sua analisi sull’Ucraina contiene un elenco di raccomandazioni che resta un buon compendio:
- Conoscere ciò che è collegato alla rete, installare gli aggiornamenti in tempo.
- Isolare le reti dei sistemi di controllo da quelle non affidabili e in particolare da Internet.
- Limitare l’accesso remoto, usare un’autenticazione a più fattori, ricorrere ai cosiddetti data diode per le comunicazioni che possono essere unidirezionali.
- Impiegare liste di applicazioni autorizzate sulle macchine che cambiano poco.
Il testo aggiunge un’indicazione che rovescia la mentalità tradizionale: i piani di emergenza dovrebbero partire dal presupposto che il sistema di controllo possa lavorare attivamente contro la sicurezza del processo.
La cyber defence tra protezione delle reti e fattore umano
Queste voci corrispondono a funzioni precise. La protezione delle infrastrutture critiche è l’insieme di obblighi come quelli della NIS2. L’intelligence informatica consiste nel raccogliere e condividere informazioni sulle tecniche degli attaccanti, come fecero statunitensi e ucraini nel 2016. La cyber defence militare protegge le reti e i sistemi d’arma e li addestra a operare in condizioni degradate. La segmentazione, cioè la separazione delle reti in zone con collegamenti controllati, serve a impedire che un’intrusione in un punto si trasformi in un’intrusione ovunque.
La gestione delle vulnerabilità riduce il tempo in cui una falla nota resta aperta. La ridondanza e la continuità operativa permettono di funzionare, magari a regime ridotto, quando una parte del sistema viene a mancare; è lo stesso criterio con cui il programma F-35 ha sottoposto a prova, nel 2023 e nel 2024, le operazioni con la logistica scollegata, come vedremo. La cooperazione internazionale, infine, moltiplica la capacità di rilevare e attribuire.
Tuttavia la sicurezza non dipende soltanto dalla tecnologia, e due dati lo mostrano. Il primo è che il phishing, cioè un’azione rivolta a una persona, resta il principale punto d’ingresso: circa il 60 per cento degli accessi iniziali secondo ENISA. Il secondo riguarda gli stessi sistemi d’arma: il GAO osservò nel 2018 che i funzionari dei programmi incontrati ritenevano sicuri i propri sistemi e in alcuni casi mettevano in dubbio i risultati dei test che indicavano il contrario. Una procedura non seguita, un test non creduto, una squadra di collaudatori che perde personale sono cause tanto concrete di vulnerabilità quanto una riga di codice sbagliata. Ritorneremo su quest’ultimo punto, perché compare nei rapporti sul programma F-35.
Un F-35 può essere hackerato?
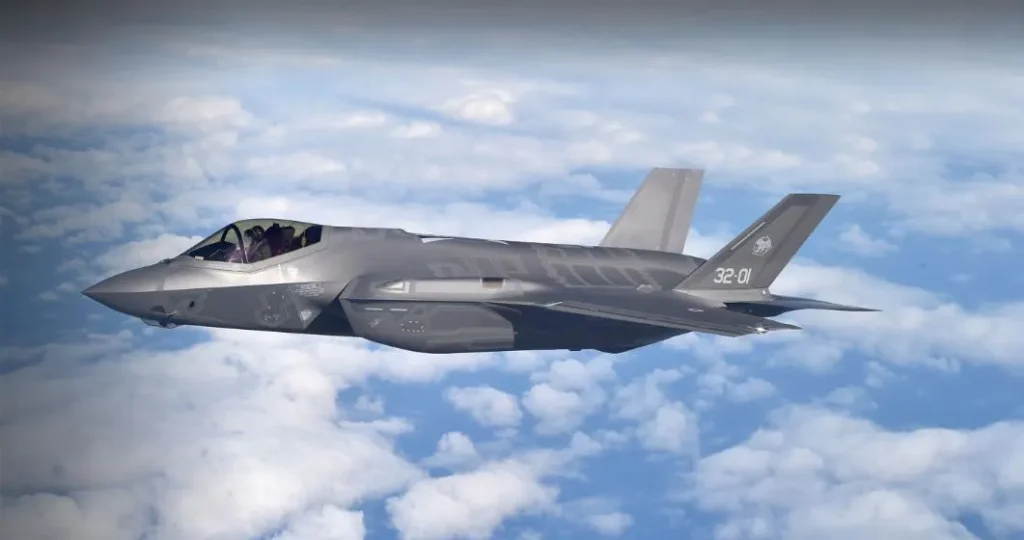
È arrivato il momento di affrontare una delle domande che più spesso mi vengono rivolte: un F-35 può essere hackerato? È una questione apparentemente semplice, ma la risposta è molto più complessa di quanto possa sembrare. Proprio per questo ho voluto approfondire l’argomento, andando oltre le caratteristiche dell’aeroplano per esplorare il mondo della cybersecurity, le sue tecnologie, le sue vulnerabilità e le strategie adottate per contrastare le minacce informatiche.
Un moderno caccia di quinta generazione non è soltanto un aeroplano. È un sistema d’arma integrato nel quale software, sensori, computer, reti e infrastrutture esterne concorrono alla capacità operativa: l’aeroplano che decolla è la parte visibile di un insieme più grande, e la domanda sulla sua sicurezza informatica non può essere posta come se riguardasse solo il velivolo.
L’architettura digitale
La dotazione di sensori dell’F-35 comprende cinque sensori principali:
- Il radar AESA AN/APG-81 è un radar a scansione elettronica con funzioni che si estendono alla guerra elettronica.
- Il sistema AN/ASQ-239, fornito da BAE Systems, è il sistema di guerra elettronica e contromisure, che rileva e localizza emissioni, avvisa delle minacce e contribuisce all’autoprotezione.
- Il sistema elettro-ottico di puntamento AN/AAQ-40, noto come EOTS, è un sensore a infrarossi installato nella fusoliera.
- Il sistema DAS, AN/AAQ-37, è una rete di sensori a infrarossi distribuiti attorno al velivolo per una copertura sferica.
- Il pacchetto AN/ASQ-242 gestisce comunicazioni, navigazione e identificazione.
La caratteristica più rilevante, dal punto di vista informatico, è la sensor fusion: un insieme di algoritmi che decide quali rilevazioni dei diversi sensori riguardano lo stesso oggetto e le riunisce in una traccia unica da presentare al pilota. L’aeroplano riceve inoltre tracce da altri velivoli tramite i collegamenti dati Link 16 e MADL, quest’ultimo specifico per le comunicazioni tra F-35; Lockheed Martin riconosce che la quantità e la qualità dei dati ricevuti via MADL fu una delle maggiori difficoltà di progetto della fusione.
Il tutto gira su calcolatori di missione che con la configurazione Technology Refresh 3 comprendono, nuovi processori centrali, memoria e display del cockpit; software e hardware evolvono con il programma Block 4, in cui le versioni di software della serie 30 equipaggiano gli aeroplani TR-2 e quelle della serie 40 i TR-3. Al 30 settembre 2025 gli F-35 consegnati alle forze statunitensi erano 812, di cui 158 in configurazione TR-3. Oltre al velivolo vanno considerati i Mission Data Files, il sistema di supporto logistico e l’infrastruttura di manutenzione, che trattiamo separatamente.
I Mission Data Files: il vocabolario dell’aeroplano
Un sensore passivo riceve segnali; per sapere che cosa significhino, l’aeroplano deve confrontarli con un archivio di ciò che si aspetta di incontrare. I Mission Data Files, MDF, sono quel vocabolario: raccolgono informazioni su emettitori, piattaforme, geografia e spazio aereo di un’area di operazioni e sono caricati a bordo prima del volo attraverso un’unità di memoria portatile.
Un ufficiale generale statunitense responsabile dell’integrazione del programma ebbe a dire che senza una libreria adeguata l’aeroplano non sa con precisione che cosa sta vedendo, e direi che anche un sistema di guerra elettronica è valido quanto la libreria da cui attinge.
Gli MDF li producono laboratori di riprogrammazione, che li sviluppano, li verificano, li validano e li rilasciano. Il laboratorio statunitense si trova a Eglin, in Florida, dove ha sede anche il laboratorio congiunto di Australia, Canada e Regno Unito, oggi organizzato come No. 80 Squadron, e un’altra struttura a Point Mugu, in California, serve i clienti stranieri sprovvisti di un laboratorio sovrano. L’importanza operativa è evidente: la capacità dell’F-35 di riconoscere e classificare minacce dipende dalla qualità, dall’aggiornamento e dall’integrità di quei file e dei processi che li producono.
Da ALIS a ODIN: le infrastrutture esterne
L’ALIS, Autonomic Logistics Information System, è il sistema informatico di supporto logistico dell’F-35. La bibliografia lo descrive come un sistema che sostiene le attività quotidiane della flotta, dalla pianificazione delle missioni e dei voli alla manutenzione, fino al tracciamento e all’ordine dei ricambi.
Direi che anche la sua storia è stata travagliata, come ben saprà chi ha seguito lo sviluppo dello JSF: sulla base di testimonianze raccolte dal GAO, un sistema alimentato da registrazioni elettroniche spesso corrotte o mancanti segnalava ai manutentori aeroplani non sicuri per il volo quando invece lo erano, con picchi, in una sede, di circa 400 problemi alla settimana nel 2019. Da questo episodio non si trae un’accusa di attacco, ma un fatto utile: un’alterazione dei dati logistici, anche involontaria, basta a fermare aeroplani integri.
Nel gennaio 2020 il Pentagono annunciò la sostituzione di ALIS con ODIN, Operational Data Integrated Network, che Lockheed Martin avrebbe sviluppato insieme a un gruppo di partner pubblici e privati. La transizione procede in due tempi. L’hardware, denominato ODIN Base Kit, fu installato tra luglio 2021 e gennaio 2022 sostituendo i vecchi server di prima generazione, ed è più piccolo e meno costoso, ma continua a far girare il software ALIS finché non sarà pronto quello nuovo.
ALIS e ODIN: la gestione dei dati tra tecnologia e sovranità nazionale
Il software, secondo il rapporto DOT&E per l’anno fiscale 2024, viene trasferito a ODIN per piccoli passi e non con un solo salto, con rilasci semestrali; l’ultima versione di ALIS, la 22.Q4, cominciò a essere schierata nel giugno 2024 con l’intento dichiarato di risolvere problemi di obsolescenza e di sicurezza informatica. Una parte dell’architettura merita attenzione: il rapporto descrive un’unità di squadrone collegata a un nodo di livello nazionale, che a sua volta si collega a un’unità logistica di livello superiore e da lì al sistema di supporto globale di Lockheed Martin. Un’inchiesta giornalistica del 2020 riferì che alcuni clienti avevano valutato di ritirarsi dal programma quando avevano compreso quanti dati ALIS inviasse negli Stati Uniti; è un’informazione di stampa, ma indica perché l’argomento sia politico oltre che tecnico.
Le cinque superfici di rischio
L’insieme dell’ecosistema offre cinque aree distinte nelle quali un’intrusione potrebbe cercare un vantaggio. Per ciascuna distinguiamo le conseguenze teoriche da ciò che è pubblicamente documentato.
1. Infrastrutture logistiche e manutentive
Il danno teorico è un degrado della disponibilità: se i dati sullo stato degli aeroplani, sui ricambi o sulla pianificazione sono indisponibili o inaffidabili, i velivoli restano a terra o volano con meno margine. Sul piano documentato, i rapporti del DOT&E segnalano che per ALIS furono aperti più rapporti di carenza di sicurezza informatica nell’anno fiscale 2024 sulla base dei test del 2023, che molte carenze restano sull’intero programma e che alcune erano state chiuse.
Il DOT&E esige un test operativo di sicurezza informatica per ogni aggiornamento importante di ALIS e lo esigerà per ODIN, e il programma finora ha rispettato la richiesta. Nel 2023 e nel 2024 la squadra di prova ha inoltre eseguito scenari di operazioni con ALIS scollegato, per valutare gli effetti sulle attività di volo quando le connessioni diventano indisponibili, per scelta o per un incidente che provochi negazione del servizio; i risultati erano ancora in analisi nel rapporto del 2024. Sul piano storico, nel 2009 il Wall Street Journal riferì che gli intrusi nelle reti del programma avevano copiato anche dati sulla diagnostica della manutenzione in volo; il Pentagono e le imprese sostennero che nessun dato classificato era stato sottratto.
2. Furto o alterazione dei dati di missione
Sul piano teorico, la sottrazione di un MDF rivela che cosa un Paese sa dei sistemi avversari e quindi anche che cosa non sa; l’alterazione, o il semplice dubbio sull’integrità, minerebbe la fiducia nel riconoscimento delle minacce. È una valutazione tecnica, non un fatto osservato. Pubblicamente non risulta alcun episodio di compromissione. Risulta invece, dal rapporto DOT&E del 2024, che la squadra di prova operativa ha avviato una valutazione cooperativa di vulnerabilità e penetrazione e una valutazione avversaria del laboratorio di riprogrammazione statunitense, che produce i dati di missione, e che le attività sarebbero proseguite nel 2025. Il fatto che il DOT&E abbia scelto di sottoporre quel laboratorio a test indica che lo considera un bersaglio rilevante, non che sia stato trovato vulnerabile.
3. Reti di comunicazione e collegamenti dati
Collegamenti come Link 16 e MADL sono canali dai quali l’aeroplano riceve informazioni che incidono sulla fusione; il degrado o l’alterazione di quei flussi ridurrebbe la consapevolezza situazionale. Il fatto documentato è più modesto: nel 2024 la squadra di prova tentò una valutazione del MADL ma non la completò, per problemi di condizioni materiali dell’attrezzatura di prova, e altre prove sulla sicurezza informatica, compresi il protocollo di messaggi VMF, le interfacce delle bombe a guida di piccolo diametro e le prime valutazioni sulle vulnerabilità del radar, furono rinviate al 2025. Non esistono rapporti pubblici di una compromissione dei collegamenti dati dell’F-35.
4. Vulnerabilità del software e dei sistemi di bordo
Un velivolo con milioni di righe di codice e molte interfacce ha, come ogni sistema complesso, difetti sfruttabili, e il problema consiste nel sapere quali e con quale conseguenza. Il quadro pubblico è il seguente. Il rapporto DOT&E sull’anno fiscale 2022 parlò di un gran numero di carenze di cybersecurity senza che nessuna fosse stata risolta nel corso dell’anno; quello del 2024 afferma che molte carenze restano sull’intero programma; quello più recente, sull’anno fiscale 2025, riconosce che il programma ha fatto progressi nel correggerne molte e ritiene la questione una priorità, ma ne rileva di nuove emerse nei test.
Il rapporto di valutazione operativa e di sopravvivenza del febbraio 2024, classificato, è stato diffuso in forma parzialmente declassificata e redatta nel novembre 2024, a seguito di una richiesta di accesso agli atti del Project On Government Oversight. Secondo la cronaca di Bloomberg, i dettagli sulla capacità di resistere ad attacchi informatici dei 24 sistemi più sensibili sono stati oscurati; resta leggibile la frase secondo cui la conoscenza della vulnerabilità effettiva dell’aeroplano è limitata e il programma dovrebbe mettere a disposizione un velivolo per prove complete in un ambiente di minaccia cibernetica rappresentativo.
L’ufficio di programma rispose che le minacce sono dinamiche e richiedono una difesa in profondità e che il programma di prove è tra i più solidi del Dipartimento della Difesa; Lockheed Martin si disse fiduciosa nell’integrità dei propri sistemi.
– I limiti dei test informatici: cosa sappiamo davvero?
Il punto da considerare riguarda la capacità di rilevare le vulnerabilità. Il DOT&E spiega che gli aerei utilizzati per i test informatici sono velivoli permanentemente a terra. Questi vengono impiegati anche per lo sviluppo del software. Tale circostanza limita la portata delle prove, a causa dei possibili effetti di disturbo.
Per questo motivo, il programma ha designato un TR-2 ritirato dal servizio, identificato come AF-3, da destinare a test specifici. Il trasferimento del velivolo ha però subito dei ritardi. Il rapporto relativo all’anno fiscale 2025 aggiunge un altro elemento. Dei nove eventi previsti dal piano di prova operativa della cybersecurity del Block 4, ne sono stati completati soltanto tre. Le cause principali sono state la perdita di personale nella squadra di test e le priorità di bilancio dell’ufficio di programma.
Da questi dati emerge un quadro ancora incompleto. Le informazioni pubbliche non dimostrano né l’esistenza di una vulnerabilità sfruttabile durante il volo né la sua assenza.
5. Catena di fornitura e aggiornamenti software
Qualsiasi componente, riparazione o aggiornamento che arrivi da un fornitore è un potenziale punto d’ingresso, e aggiungerei che l’accelerazione dei rilasci di software accresce le occasioni. Il quadro documentato comprende due elementi. Il primo è il furto di dati di progetto dalle reti dei contraenti. Nel 2009 il Wall Street Journal riferì che intrusi avevano copiato quantità considerevoli di dati, secondo il giornale diversi terabyte, sulla progettazione e sull’elettronica dell’aeroplano sfruttando vulnerabilità nelle reti di alcuni contraenti, e che le informazioni più delicate, come quelle sul controllo di volo e sui sensori, non erano state toccate perché conservate in computer non collegati a Internet.
– Cina e spionaggio informatico
I funzionari statunitensi sospettarono la Cina, ma il governo cinese respinse l’accusa. Anche Lockheed Martin contestò la ricostruzione dei fatti. Le identità dei responsabili, tuttavia, non furono accertate.
Nel 2017, l’agenzia australiana ASD riferì il furto di circa 30 gigabyte di dati da un piccolo subappaltatore. Il materiale comprendeva informazioni tecniche soggette a restrizioni sull’F-35, sul P-8, sul C-130 e sulle bombe JDAM. I dati non erano classificati. Un’analisi dell’ASPI ricorda inoltre che l’impresa contava circa cinquanta dipendenti e disponeva di un solo addetto informatico. Secondo l’FBI, anche alcuni cittadini cinesi coinvolti nel caso Su Bin sottrassero dati dalle reti di Boeing e di altri contraenti della difesa. Tra il materiale acquisito figuravano i progetti del C-17, dell’F-22 e dell’F-35.
Il secondo elemento è la preoccupazione del DOT&E stesso. Già nel rapporto del 2019 il direttore scriveva che la catena di fornitura non può essere esentata dalla valutazione di sicurezza informatica, e nei rapporti del 2024 e del 2025 la squadra di prova ha completato una valutazione delle pratiche di rigenerazione dei componenti sostituibili, un’area di grande interesse per il Dipartimento della Difesa e per il programma, i cui risultati non sono pubblici. L’accelerazione dei rilasci software, osserva il DOT&E, mette sotto pressione la capacità delle squadre di valutazione, con il rischio di schierare capacità non completamente provate dal punto di vista della sicurezza informatica. In un quadro simile, il consiglio di correggere le carenze in ALIS prima di trasferire il software su ODIN ha un significato chiaro: evitare di spostare i difetti dal vecchio contenitore al nuovo.
Quattro scenari diversi, da non confondere
I quattro scenari che seguono sono tecnicamente differenti, e la loro confusione è all’origine di molti titoli fuorvianti.
Scenario | Che cosa significa | Che cosa è documentato pubblicamente | Classificazione |
|---|---|---|---|
Attacco a un’infrastruttura di supporto | Intrusione o interruzione di logistica, manutenzione, reti dei fornitori | Furti di dati di progetto da reti di contraenti (2009, 2017); carenze di cybersecurity su ALIS segnalate dal DOT&E | Fatto documentato |
Compromissione dei dati di missione | Furto o alterazione delle librerie di minacce e dei dati caricati a bordo | Nessun episodio pubblico; laboratorio di riprogrammazione sottoposto a valutazioni DOT&E | Scenario teorico con verifiche in corso |
Accesso non autorizzato ai sistemi di bordo | Intrusione nel software o nelle reti interne del velivolo | Carenze note ma dettagli oscurati; conoscenza effettiva delle vulnerabilità definita limitata | Informazione non disponibile pubblicamente |
Assunzione del controllo del velivolo | Comando del velivolo da parte di un attaccante | Nessuna fonte pubblica attendibile | Nessuna evidenza pubblica |
Un hacker può prendere il controllo di un F-35 mentre è in volo?
Nessuna fonte pubblica attendibile documenta un episodio di questo tipo né una capacità dimostrata di realizzarlo, e i rapporti del DOT&E non lo affermano. È la risposta onesta alla domanda, ma non chiude il discorso, per tre ragioni che conviene tenere separate.
- La prima è che l’assenza di prove pubbliche non coincide con l’assenza di vulnerabilità. Il DOT&E dice che le carenze esistono, che i dettagli sono classificati od oscurati e che la conoscenza della vulnerabilità effettiva è limitata, anche perché le prove sono condotte su velivoli e in condizioni che ne restringono la portata. Chi scrive che l’F-35 è inattaccabile non ha una base documentale più solida di chi scrive che è alla mercé di un hacker.
- La seconda è una valutazione tecnica, che va presa come tale. Prendere il controllo di un aeroplano in volo richiederebbe di attraversare in sequenza la separazione tra le reti esterne e i sistemi di bordo e le interfacce tra domini a diversa criticità, fino alle funzioni che governano il velivolo; in generale, nei sistemi avionici, sono queste le parti progettate con maggiore cautela. Gli obiettivi documentati nella cronaca sono altri: i dati, le reti dei fornitori, la disponibilità del supporto. Per un avversario razionale è molto più conveniente sottrarre la conoscenza di un sistema, o rendere il supporto inaffidabile, che tentare un’impresa di quella difficoltà. Questa è una considerazione, non un fatto, e va ricordato che anche Natanz era considerato isolato.
- La terza è che il rischio operativo più verosimile non richiede affatto che il velivolo venga controllato da altri. Basta che chi lo impiega non possa fidarsi di ciò che sa: dello stato di manutenzione, dei ricambi disponibili, della libreria delle minacce. È il tema del capitolo seguente.
La vulnerabilità non è soltanto nell’aeroplano
La capacità operativa di una moderna forza aerea poggia su un ecosistema molto più ampio del singolo velivolo: centri di comando e controllo, sistemi logistici, pianificazione delle missioni, basi aeree, reti di comunicazione, sistemi di intelligence, manutenzione e disponibilità dei ricambi, dati e aggiornamenti software. Ognuno di questi elementi dipende dagli altri e ha una propria superficie di attacco. Lo conferma la logica dei test del DOT&E sulle operazioni con ALIS scollegato: se il sistema logistico viene a mancare, la forza aerea deve continuare a funzionare, e si deve sapere in anticipo con quali limiti.
Per mostrare come un attacco informatico possa ridurre l’efficienza di un’aviazione senza distruggere alcun aeroplano proponiamo uno scenario ipotetico. Non descrive un fatto reale né una vulnerabilità accertata di un sistema esistente, e non contiene dettagli operativi.
Un sistema basato sulla fiducia dei dati
Immaginiamo un Paese fittizio, che chiameremo Alfa, la cui aviazione impiega un caccia moderno con una catena di supporto simile a quelle descritte. Per qualche mese un gruppo collegato a uno Stato rivale ha mantenuto un accesso silenzioso a reti di fornitori e di logistica, come avvenne in Ucraina prima del 2015: nessun danno, nessun segnale. In un momento di tensione scelto con cura i dati dei ricambi e dello stato di manutenzione vengono resi inaffidabili, i server di pianificazione delle missioni si bloccano e le procedure di caricamento degli aggiornamenti dei dati di missione, non potendo più essere verificate con certezza, vengono sospese per prudenza.
Nello stesso periodo le reti che controllano le utenze di una base, gestite con sistemi analoghi a quelli delle reti elettriche civili, subiscono interruzioni che aggravano il quadro. Gli aeroplani sono integri, i piloti addestrati e le armi nei depositi, ma i comandanti non sanno più quali velivoli siano davvero disponibili né se i dati con cui volerebbero siano affidabili, e ripristinare la fiducia richiede giorni o settimane.
Non c’è stato alcun aereo abbattuto e nessuna base distrutta, eppure la capacità di operare di Alfa è scesa nel periodo cruciale. L’avversario ha ottenuto una finestra di vantaggio con un costo irrisorio e, se è stato accorto, senza che sia chiaro con certezza chi l’ha fatto. La lezione non riguarda l’F-35: riguarda il fatto che per un’aviazione moderna la disponibilità e la fiducia nei dati sono componenti della potenza quanto la spinta dei motori.
Il futuro della guerra: superiorità tecnologica e sicurezza digitale
La storia dell’aviazione militare può leggersi come una successione di strumenti che hanno spostato il vantaggio dalla capacità di colpire alla capacità di conoscere. Il radar permise di vedere oltre l’orizzonte e oltre il buio. La guerra elettronica trasformò lo spettro elettromagnetico in un campo di battaglia, dove il vantaggio andava a chi comprendeva prima e meglio le emissioni avversarie. La tecnologia stealth cercò di sottrarre l’aeroplano alla vista dell’avversario. La sensor fusion, infine, ha tentato di dare al pilota un quadro coerente di ciò che i sensori, i collegamenti dati e gli altri velivoli vedono, riunendo in una traccia unica ciò che prima richiedeva più operatori.
Ogni passo ha reso l’aeroplano più dipendente dall’informazione. Oggi il sistema d’arma più avanzato è anche quello con più software, più dati da aggiornare, più fornitori e più nodi dai quali dipende, e persino la guerra elettronica, che un tempo era un affare di apparati, sta diventando in parte una questione di dati e di software: il rapporto DOT&E sull’anno fiscale 2025 ricorda che i nuovi aeroplani TR-3 portano nuove capacità di guerra elettromagnetica abilitate dall’hardware aggiornato. Le difese elettroniche e quelle informatiche non coincidono, ma convivono sempre più negli stessi sistemi, e le competenze dell’una servono all’altra.
Da qui la tesi che questo approfondimento ha cercato di sostenere: la superiorità tecnologica non dipende soltanto dalle prestazioni di un aeroplano, ma dalla capacità di proteggere le informazioni, le reti e le infrastrutture che ne rendono possibile l’impiego. Un velivolo eccellente collegato a una catena di supporto fragile è un vantaggio che si può perdere senza combattere.
Cybersecurity: tra allarmismo e falsa sicurezza, cosa ci insegna la realtà
Sul tema si è creata una percezione distorta, che oscilla tra due estremi: da una parte l’idea che ogni sistema complesso sia alla mercé del primo hacker, dall’altra la convinzione che nulla di sofisticato possa essere toccato. Nascono dallo stesso disagio, quello di usare strumenti che non padroneggiamo del tutto e di lasciare che la paura, o la rassicurazione, riempia ciò che non sappiamo. Il cinema, va detto, non aiuta: ci ha abituati a hacker che in novanta secondi, con un cappuccio in testa e una colonna sonora incalzante, fanno decollare o atterrare qualsiasi cosa. La realtà è meno spettacolare e più istruttiva.
L’allarme esiste e va preso sul serio, perché i casi documentati, una rete elettrica spenta a distanza, un worm che manomette una centrifuga, un malware che attraversa il mondo in poche ore, non hanno richiesto fantasia ma pazienza e metodo; e spesso il metodo è cominciato con un’email che qualcuno ha deciso di aprire. Siamo preparati? In parte. Il male lo conosciamo meglio di quindici anni fa, e la cura non è un prodotto da acquistare: sono aggiornamenti installati in tempo, reti separate, fornitori controllati, esercitazioni con i sistemi scollegati e persone competenti in numero sufficiente.
Fonti e approfondimenti
- DOT&E, F-35 Joint Strike Fighter, Annual Report FY2024 – pdf
- DOT&E, F-35 Lightning II, Annual Report FY2025 – pdf
- DOT&E, Annual Report FY2019 (introduzione) – pdf
- Bloomberg/Stars and Stripes, Declassified Pentagon F-35 study (21 novembre 2024)
- Military Times, DoD delays key F-35 tests (gennaio 2023)
- GAO-19-128, Weapon Systems Cybersecurity
- ICS-CERT, IR-ALERT-H-16-056-01 (25 febbraio 2016) – pdf
- DOJ, Six Russian GRU Officers Charged (ottobre 2020)
- ISIS, Did Stuxnet Take Out 1,000 Centrifuges at Natanz?
- Langner, To Kill a Centrifuge (2013) – pdf
- NATO, Warsaw Summit 2016
- ENISA, Glossario
- CISA/FBI/MS-ISAC, Understanding and Responding to DDoS Attacks
- RFC 1392, Internet Users’ Glossary
- Hoffman, audizione alla House Armed Services Committee, 22 marzo 2017 – pdf
- Air & Space Forces Magazine, F-35 JPO Finishes First Phase in Overhauling Logistics System
- Reuters, F-35 logistics system to be reinvented and renamed – Leggi articolo
- Aviation Week, Pentagon Rethinks Troubled F-35 Logistics System – Leggi articolo
- Shephard, Australian, UK F-35 Reprogramming Lab opens
- AFLCMC, RAF, RAAF reactivate squadron for F-35 reprogramming mission – Leggi articolo
- Decreto legislativo 138/2024 (NIS2 in Italia), sintesi